Até o ano de 2010, o mundo da segurança cibernética operava sob uma premissa clara: vírus de computador, malwares e cavalos de Troia eram ameaças digitais restritas ao mundo virtual — eles podiam roubar dados sigilosos, esvaziar contas bancárias ou corromper sistemas operacionais, mas não podiam quebrar aço, dobrar tubulações ou explodir motores no mundo físico.
Tudo mudou quando especialistas em segurança da Bielorrússia detectaram um pedaço de código enigmático que se espalhava silenciosamente pelo Oriente Médio. Seu nome era Stuxnet. Ele não buscava cartões de crédito nem espionava e-mails: tratava-se do primeiro míssil cibernético militar do planeta, concebido com um único e aterrorizante propósito: destruir instalações nucleares pesadas sem disparar um único tiro.
A Fortaleza de Natanz e a Invasão do "Air Gap"
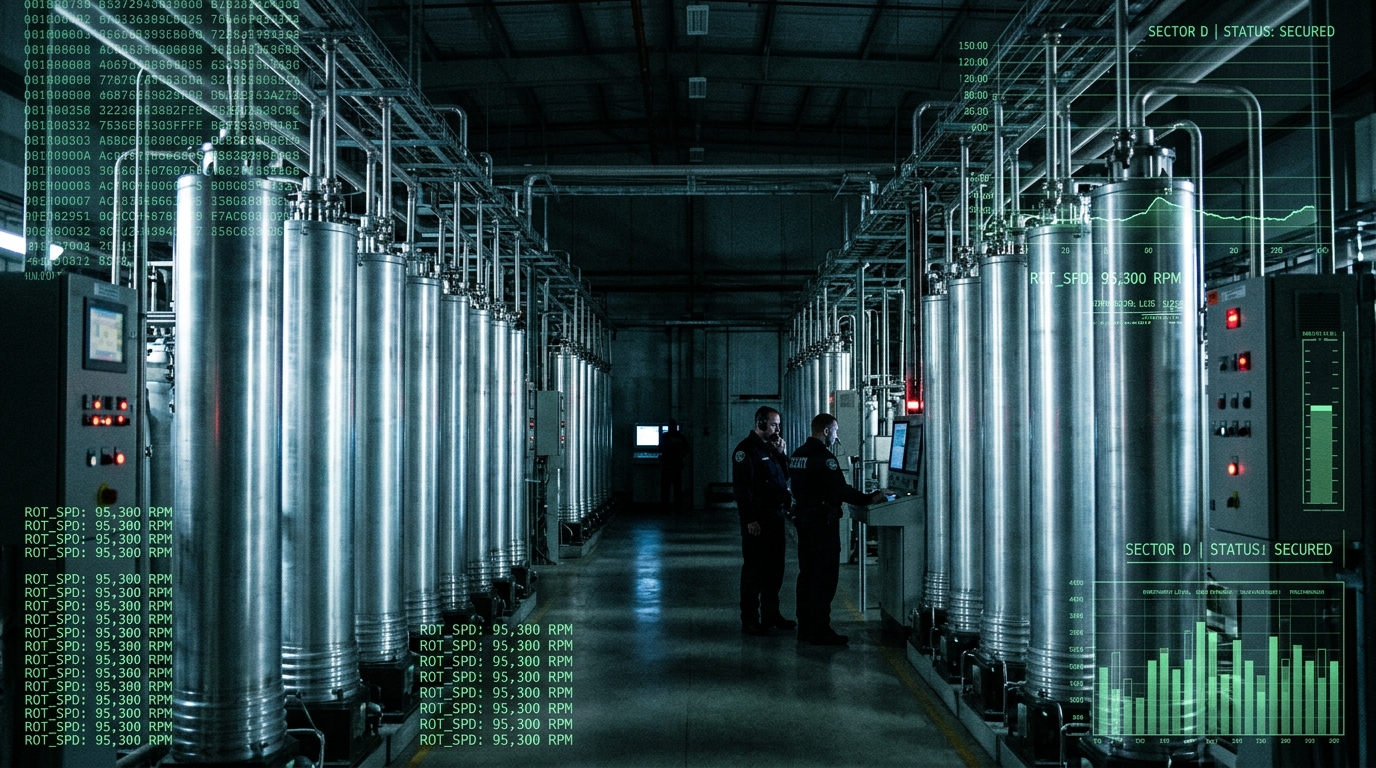
O alvo da operação era o complexo nuclear subterrâneo de Natanz, no coração do Irã. Construída a dezenas de metros abaixo do solo desértico e protegida por camadas massivas de concreto armado à prova de bombardeios aéreos, a usina abrigava milhares de centrífugas de enriquecimento de urânio ultrassensíveis (do modelo IR-1).
Para se blindar contra ciberataques, a instalação operava sob rigoroso air gap — isto é, sua rede interna de computadores estava 100% desconectada da internet pública mundial. Nenhuma invasão remota convencional por Wi-Fi ou cabos de fibra óptica era fisicamente possível.
A inteligência por trás do Stuxnet (desenvolvido conjuntamente pelos serviços de inteligência dos Estados Unidos e de Israel sob o codinome secreto Operation Olympic Games) superou essa barreira intransponível utilizando o elo mais fraco de qualquer sistema: o comportamento humano. O malware foi transferido para pen drives USB comuns distribuídos estrategicamente a prestadores de serviços de engenharia e técnicos industriais iranianos. Bastou que um técnico desavisado plugasse o dispositivo em um terminal interno para que o verme penetrasse a fortaleza digital.
A Sabotagem Mecânica: Acelerando Turbinas à Destruição
Uma vez dentro da rede de Natanz, o vírus comportou-se com paciência cirúrgica. Ele ignorou computadores domésticos e bancos de dados comuns, vasculhando a rede exclusivamente em busca de Controladores Lógicos Programáveis (PLCs) da série Siemens Simatic S7-300 conectados a conversores de frequência industrial específicos de fabricação finlandesa e iraniana.
Ao identificar os alvos, o código aplicou um golpe de mestre inspirado em filmes de assalto a banco:
- O Loop de Telemetria Falsa: O vírus gravou 21 segundos de dados operacionais normais das centrífugas (pressão, temperatura e vibração) e começou a reproduzi-los em um loop falso contínuo nos monitores da sala de controle dos operadores iranianos.
- Ataque por Frequência de Ressonância: Enquanto os técnicos viam telas calmas indicando funcionamento perfeito, o Stuxnet assumiu o controle das válvulas: ele acelerou as centrífugas da velocidade normal de 1.064 Hz para perigosos 1.410 Hz durante 15 minutos, forçando o alumínio ao limite de ressonância mecânica, e depois freou bruscamente os motores para quase zero.
O choque térmico e as forças centrífugas violentas fizeram com que os rotores de alumínio se empenassem, batessem nas paredes externas e se despedaçassem em cascata no interior dos poços de contenção. Estima-se que mais de 1.000 centrífugas iranianas tenham sido destruídas fisicamente sem que os cientistas locais compreendessem o motivo da falha.
O plano quase perfeito só foi descoberto porque uma versão atualizada do código continha um erro de replicação: ele escapou do ambiente fechado de Natanz no laptop de um engenheiro e espalhou-se pela internet global em 2010. Como o malware não encontrava os PLCs específicos da Siemens fora da usina, permanecia inofensivo em milhões de computadores pelo mundo, revelando aos analistas a sua existência!
Conclusão: A Abertura da Caixa de Pandora Digital
O Stuxnet mudou para sempre a história dos conflitos geopolíticos. Ele comprovou que softwares militares invisíveis têm o mesmo poder destrutivo de esquadrões de bombardeiros, abrindo uma era em que usinas hidrelétricas, redes de distribuição de água, hospitais e redes elétricas de países inteiros são alvos potenciais de armas compostas unicamente por zeros e uns.
🧭 Continue Explorando
Mais curiosidades fascinantes selecionadas para você continuar descobrindo o extraordinário.
 TECNOLOGIA
Como a Internet Realmente Funciona Debaixo dos Oceanos?
Quase 99% de todo o tráfego de dados intercontinental atravessa cabos de fibra óptica no fundo do mar.
Ler artigo TECNOLOGIA
O Homem que Salvou o Mundo de um Bug de Computador em 1983
Stanislav Petrov confiou em sua intuição quando o sistema soviético apontou ataque de mísseis americanos que na verdade eram reflexos do Sol.
Ler artigo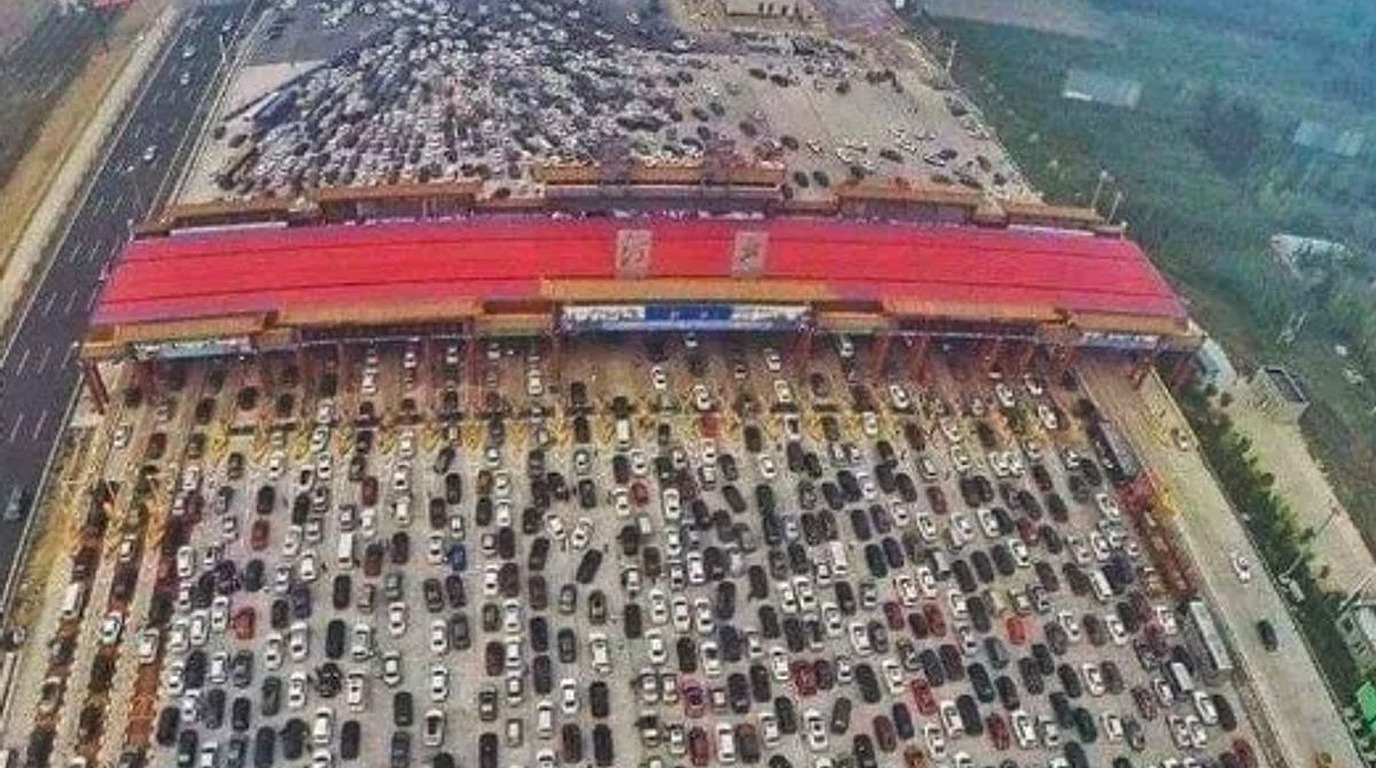 MUNDO
A Verdade por Trás da “Rodovia de 36 Faixas” que Parou a China: Mito Viral vs. Realidade
Entenda o que realmente aconteceu no famoso congestionamento das 36 faixas na China: a praça de pedágio de Wuzhuang, a Golden Week e a física real do tráfego.
Ler artigo